

«Водяных знаков будет недостаточно» — эксперт объяснил, как бороться с дипфейками в эпоху ИИ
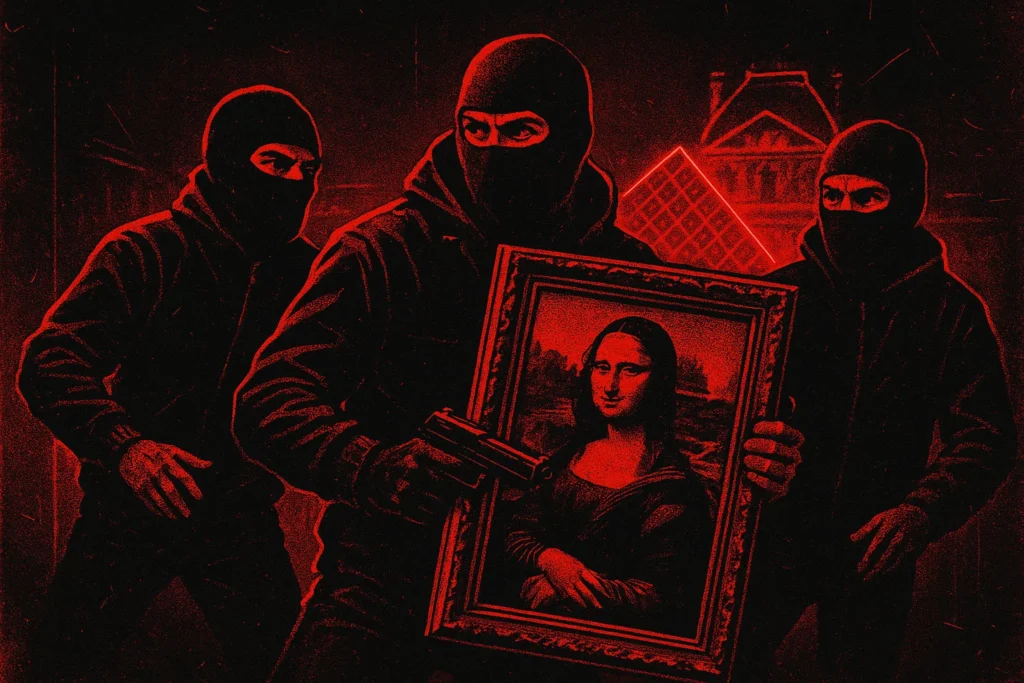


После того как в соцсетях появилось фейковое видео «ограбления Лувра», вопрос доверия к контенту, созданному искусственным интеллектом, снова оказался в центре внимания. На кадрах двое мужчин в желтых жилетах выносят драгоценности под звук сирены, а зрители уверены, что смотрят реальные события. Однако, как подтвердило агентство AFP, ролик был создан нейросетью Sora от OpenAI.
Видео быстро разошлось по TikTok, Instagram*, X и YouTube, подогревая интерес к недавнему настоящему ограблению в парижском музее. При внимательном просмотре видны ошибки, характерные для генеративных моделей: искаженные отражения, непропорциональные движения, нереалистичная перспектива. Тем не менее многие пользователи восприняли запись как подлинную.
По словам Дениса Лукова, руководителя платформы ContentGuard, даже водяные знаки и метаданные не решат проблему достоверности. «Водяных знаков будет недостаточно. Они легко удаляются, как и метаданные, особенно теми, кто заинтересован в распространении дезинформации», — отмечает эксперт. Он подчеркивает, что пользователи по-прежнему склонны доверять увиденному и редко проверяют происхождение видео.
Луков считает, что для борьбы с дипфейками нужен системный подход: «Разработчики должны быть обязаны маркировать сгенерированный контент криптографическими метками, использовать технологии вроде блокчейна и хэш-идентификаторы, а платформы — проверять и маркировать такие материалы либо оперативно реагировать на жалобы».
Он добавил, что ответственность за дезинформацию должна лежать не только на авторах, но и на самих соцсетях. «Платформы уже обязаны ограничивать доступ к запрещенной информации. Этот принцип можно расширить и закрепить законодательно для контента, созданного ИИ», — подчеркнул эксперт.
*— принадлежит компании Meta, признанной экстремистской и запрещенной на территории РФ